Symfony Scheduler і Messenger: винесення регулярної роботи з HTTP-запитів
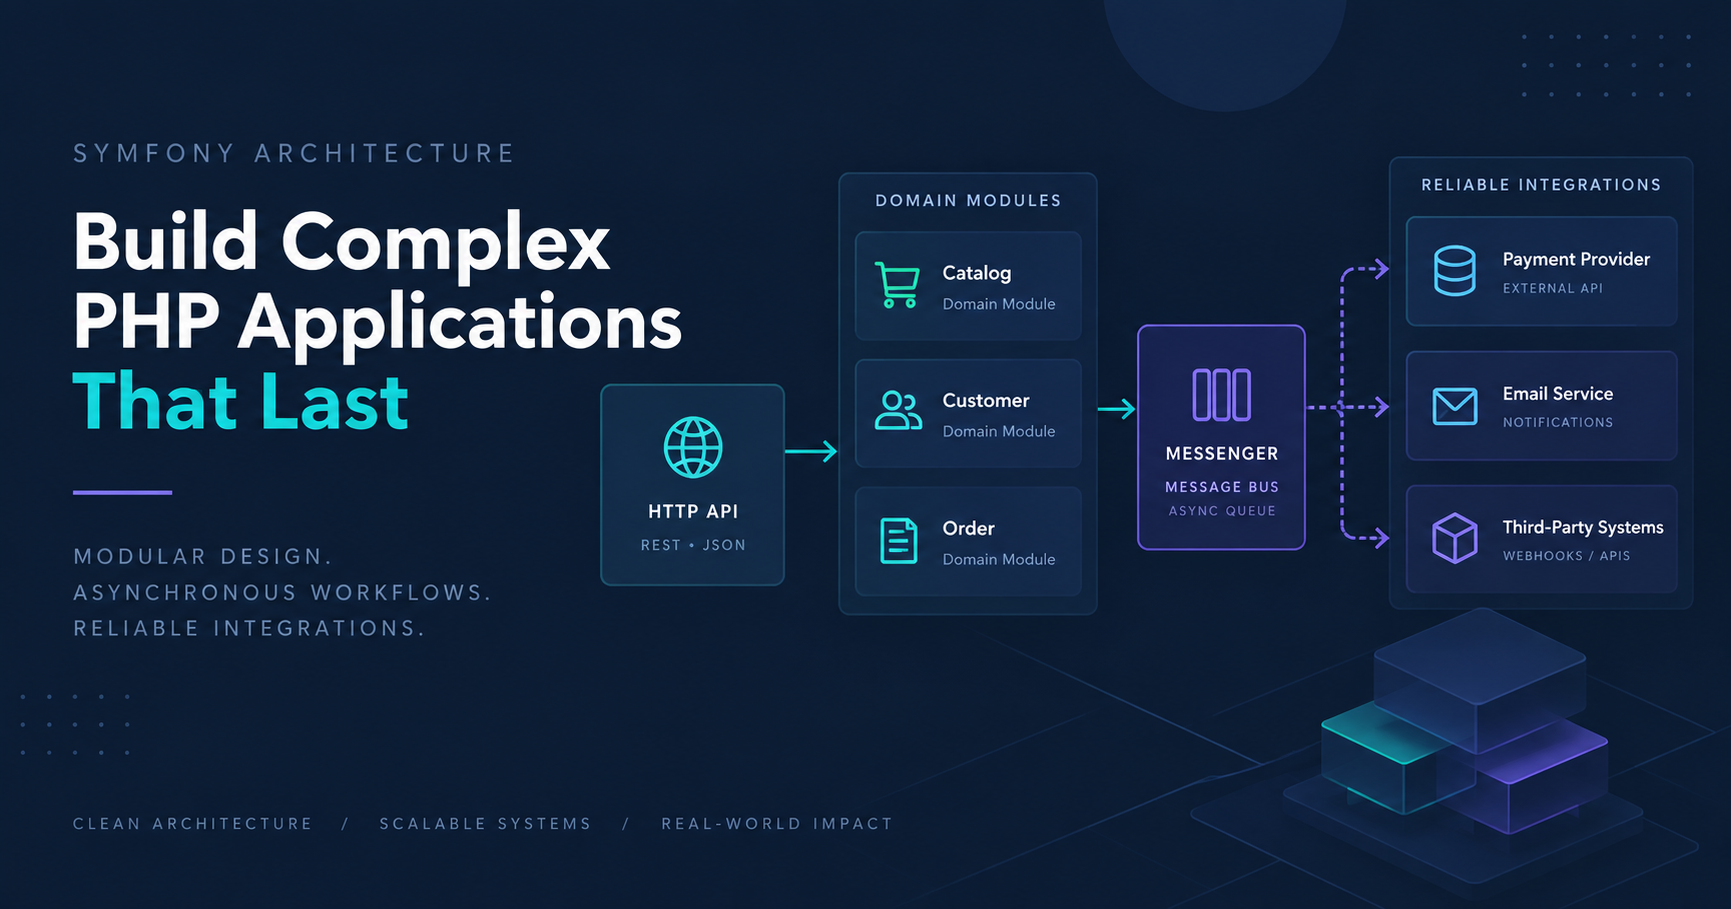
Застосунок, який періодично агрегує дані, має двох різних споживачів: годинник, що має запускати роботу, і читача, який пізніше запитує результат. Поєднання обох в одному HTTP-запиті ускладнює інтерпретацію збоїв. Чи зазнав невдачі запит, чи зовнішній провайдер, чи обчислення взагалі не запускалося? Розділення тригера, обчислення, персистентності та читання робить кожну відповідь видимою.
Ця стаття описує таке розділення стандартними компонентами Symfony — Scheduler, Messenger, HttpClient і Doctrine — на навмисно узагальненому прикладі: щогодинного знімка зовнішніх ринкових даних, чия збережена історія віддається через API. Приклад ілюстративний, а не опис конкретної production-системи. Назви класів обрано для демонстрації відповідальності, а не для копіювання.
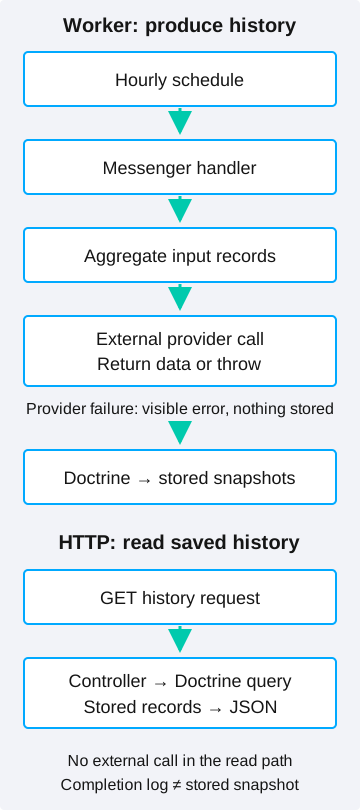
Конкретний ефект полягає в тому, що читання збереженої історії не запускає нове обчислення. Запланований обробник записує результати; HTTP-контролер їх читає. Доступність провайдера стає тоді властивістю шляху запису, а не кожного перегляду сторінки.
Спочатку перевірте версійні припущення
Symfony випускає нові мінорні версії двічі на рік, і кожен реліз має визначене вікно підтримки. Перш ніж копіювати приклад — включно з цим — перевірте сторінку релізів Symfony щодо підтримуваної версії та читайте документацію, що їй відповідає. Атрибути, назви транспортів і стандартні значення між релізами змінюються.
Обмеження версії в composer.json — це декларація, а не доказ того, що встановлено чи запущено. Перевіряйте lock-файл і розгорнуті пакети. Так само рекурентна задача, визначена в коді, не виконується сама: хтось має споживати розклад, про що йдеться в наступному розділі.
Порівняйте cron, Scheduler і роботу під час запиту
Системний cron, що викликає консольну команду Symfony, — розумний вибір для однієї короткої фіксованої періодичної задачі. Він не потребує довгоживучого споживача. Його межі операційні: розклад живе поза dependency injection застосунку, і кожен деплой має тримати зовнішній crontab узгодженим із релізом.
Symfony Scheduler визначає рекурентні повідомлення в коді застосунку, тож розклад версіонується поруч із обробником і його залежностями. Компроміс у тому, що має працювати споживач Messenger, перезапускатися після деплоїв і моніторитися. Визначення розкладу породжує повідомлення; воно не створює воркера. У контейнерному розгортанні споживач — зазвичай окремий процес чи репліка з власною політикою перезапуску, що є ще однією річчю для правильного налаштування порівняно із записом у crontab.
Обчислення під час HTTP-запиту — найпростіший тригер, але воно пов'язує час відповіді та успіх із зовнішнім провайдером. Воно може пасувати для явного оновлення на вимогу з чітким таймаутом. Це погане стандартне рішення для ендпоінта історії, чиє завдання — повертати вже існуючі записи.
Прослідкуйте заплановане повідомлення
У узагальненому прикладі провайдер оголошує щогодинне повідомлення. Це мінімальний, але повний патерн із документації Scheduler:
#[AsSchedule('default')]
final class SnapshotScheduleProvider implements ScheduleProviderInterface
{
    public function getSchedule(): Schedule
    {
        return (new Schedule())->add(
            RecurringMessage::cron('0 * * * *', new StoreSnapshot()),
        );
    }
}
Cron-вираз видає StoreSnapshot на початку кожної години в транспорт scheduler_default. Опції на кшталт stateful() і processOnlyLastMissedRun() керують відновленням після простою споживача: вони вирішують, чи відтворюються пропущені запуски, а не чи можна відновити втрачені дані. Знімок, зроблений пізніше, усе одно використовує дані, доступні на момент обробки.
Обробник реєструється через #[AsMessageHandler] і делегує роботу прикладному сервісу. Делегування важливе: обробник має координувати, а отримання, агрегація й збереження живуть у тестованих співробітниках. Запис у лозі про завершення доводить лише те, що делегований виклик повернувся — саме тому шлях помилки заслуговує окремого розділу.
Зробіть збій видимим
Найважливіше проєктне рішення — що робить обробник, коли зовнішній провайдер зазнає невдачі. Повернення null із записом помилки виглядає обережним, але перетворює збій на звичайне повернене значення. Автоматичний retry Messenger реагує на винятки, а не на значення, тож проковтнута помилка не може бути повторена, а лог завершення може приховати порожній результат.
Виняток робить збій явним. Документація Messenger описує стандартну політику повторів і необов'язковий failure transport, який зберігає невдалі повідомлення для пізнішого перегляду командами messenger:failed:*. Failure transport потребує власного сховища — зазвичай Doctrine transport із таблицею — тож це свідоме рішення щодо розгортання, а не безкоштовна функція.
Повтори обмежені, і ідемпотентність усе одно важлива. Задача знімка, що запускається знову, має бути природно повторюваною — «зберегти поточну годину» ідемпотентно, якщо період є унікальним ключем — або перевіряти перед записом. Для рекурентних повідомлень scheduler наступний тік сам є повтором, що є простішою моделлю відновлення, ніж відтворення черги.
Поважайте точність на межі
Якщо збережене значення — гроші чи виміряна величина, арифметика має відповідати колонці. Колонка decimal(18,8) зберігає точні десяткові значення; множення кількостей і цін як PHP float вносить двійкове округлення ще до того, як значення досягне бази. Подальше перетворення float у рядок не відновлює втрачені цифри.
Практичне виправлення невелике: тримайте кількості й ціни як десяткові рядки, рахуйте розширенням BCMath і округлюйте один раз — на межі персистентності — до масштабу колонки. Серіалізуйте збережений десятковий запис як рядок у відповіді API, щоб вісім дробових цифр пережили JSON. Чи конвертує графік його через Number() — рішення презентації.
Тримайте межу HTTP чесною
З боку читання контролер має лише запитувати збережені рядки. Параметри запиту все одно потребують явної валідації: обмежене ціле для фільтра «останні N годин», дати ISO 8601 для діапазону, перевірка, що початок діапазону передує кінцю, і максимальна кількість результатів, щоб нефільтрований запит не міг витягти всю таблицю. Некоректний ввід має давати помилку клієнта, а не неперехоплений виняток.
Часові мітки заслуговують такої ж уваги. Якщо API додає до відформатованого часу суфікс Z, значення має дійсно бути в UTC — форматування саме не конвертує. Встановіть часовий пояс явно або зберігайте UTC під час запису, потім задокументуйте контракт. Та сама дисципліна стосується автентифікації: визначення маршруту нічого не каже про те, хто може його викликати, тож правила доступу належать конфігурації безпеки та чек-листу рев'ю.
Тестуйте з підставами, а не з мережею
Кожну межу можна тестувати без зовнішніх викликів. MockHttpClient із документації HttpClient повертає заздалегідь записані відповіді, тож тести можуть покривати коректну ціну, деформований payload і недоступність провайдера. Мокнутий entity manager або ізольована схема SQLite перевіряють, що невдале обчислення нічого не зберігає і що десятковий ввід виживає до восьми знаків.
Таке покриття цінніше за наскрізний тест проти живого провайдера, який не є ні детермінованим, ні безпечним для CI. Твердження мають цілитися в контракт: точний збережений рядок, виняток при збої, відхилені параметри запиту.
Практичний висновок і межі
Архітектурний урок — розділити запуск, обчислення, доступ до провайдера, персистентність і читання та зробити збій явним результатом, а не деталлю в лозі. Нічого з цього не вимагає мікросервісів — модульний моноліт із чіткими межами дає ту саму вигоду.
Не впроваджуйте механізм за замовчуванням. Одна коротка задача може лишитися на cron; простий контентний сайт не потребує нічого з цього. А коли результат фінансовий, трактуйте точність, повтори й контроль доступу як вимоги для специфікації, а не як поведінку для припущення. Для допомоги з обмеженою реалізацією дивіться розробку на Symfony.
Laravel multi-tenant SaaS: доменна маршрутизація та ізоляція PostgreSQL у VetSpace
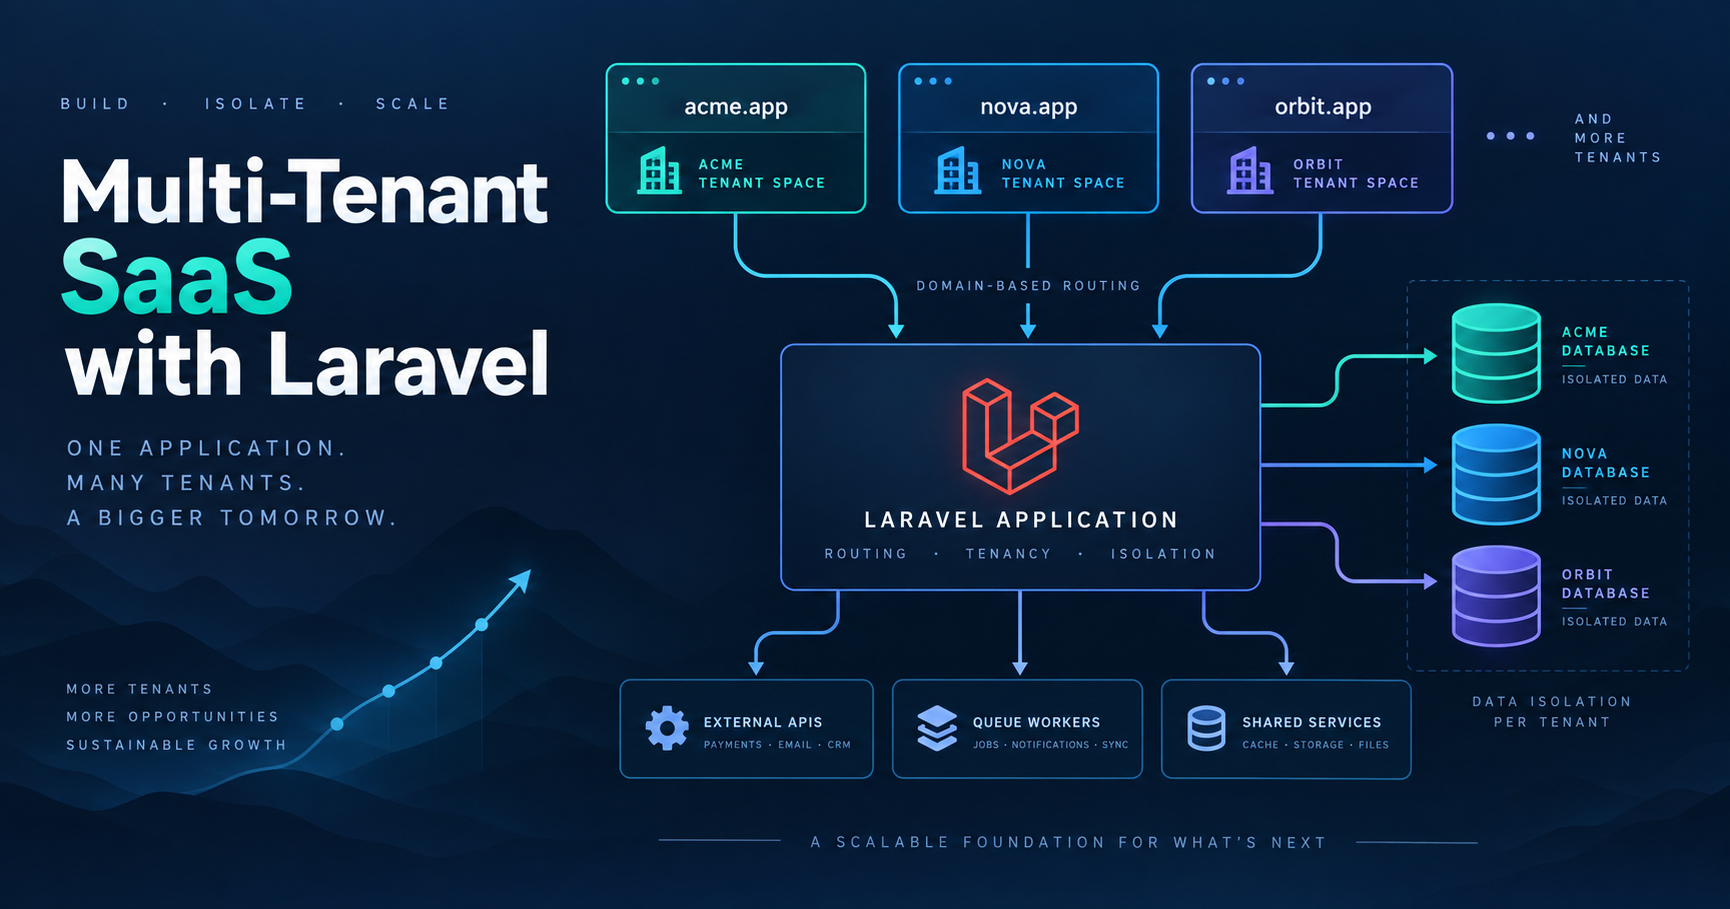
Платформа для клінік має відповісти на два питання перед читанням картки пацієнта: якій організації належить запит і до яких записів може мати доступ цей користувач? Доменне ім'я допомагає відповісти на перше. Воно не відповідає на друге і само по собі не тримає фонового воркера в правильному контексті бази даних.
Ця стаття розглядає ці межі в Laravel API VetSpace. Це аналіз вихідного коду ідентифікації tenant, вибору сховища PostgreSQL, провіженінгу та аналізу в черзі. Це не твердження, що незалежна оцінка безпеки довела повну ізоляцію, або що дизайн досяг виміряного комерційного результату.
Корисний результат — відтворювана межа організації без окремої кодової бази для кожної клініки. Розв'язання домену обирає контекст клініки, провіженінг створює її сховище та початкові записи, а явне очищення запобігає тому, що задача в черзі залишає цей контекст активним. Спільні центральні записи все одно потребують власних перевірок авторизації.
Порівняйте моделі зберігання перед вибором
У дизайні зі спільною таблицею рядки несуть ідентифікатор організації. Існує одна схема для міграцій, а звітування між організаціями просте. Ціна — повсюдна вимога обмеження: кожен запит, зв'язок, експорт і фонова задача мають забезпечувати правильну межу організації. Політики бази даних можуть додати захист, але потребують ретельного дизайну привілеїв і контексту з'єднання.
Дизайн schema-per-tenant дає кожній організації власні таблиці всередині однієї бази PostgreSQL. Це уникає колізій між однойменними таблицями та підтримує специфічні для tenant міграції. Це не створює окремого сервера чи абсолютного бар'єра доступу. Документація схем PostgreSQL прямо пояснює, що привілеї визначають доступ між схемами і що search_path впливає на розв'язання імен.
Дизайн database-per-tenant розділяє цілі з'єднань і може спростити визначення процедур бекапу та відновлення окремих клієнтів. Він також збільшує операційну роботу: міграції, моніторинг, керування з'єднаннями та відновлення мають покривати багато баз. Бази на тому самому кластері все одно ділять інфраструктуру. Жоден із цих виборів сам по собі не демонструє гарантію регуляторної відповідності.
Що VetSpace фактично реалізує
VetSpace використовує stancl/tenancy і модель Tenant, що реалізує TenantWithDatabase, з concerns пакета HasDatabase та HasDomains. Пакет підтримує менеджери і баз даних, і схем PostgreSQL, як описано в його документації multi-database. Власний менеджер застосунку вирішує, який використати.
Важлива деталь у тому, що рішення не є просто «enterprise означає базу, все інше — схему». Наявне сховище має пріоритет. Цей вираз — уривок із UserRolePostgreSQLManager::resolveManager(); він залежить від перевірок існування цього класу та імпортованих класів менеджерів, тому це не самостійний скрипт провіженінгу:
$managerClass = match (true) {
    $this->existsAsDatabase($name) => PostgreSQLDatabaseManager::class,
    $this->existsAsSchema($name) => PostgreSQLSchemaManager::class,
    $plan === 'enterprise' => PostgreSQLDatabaseManager::class,
    default => PostgreSQLSchemaManager::class,
};
Менеджер перевіряє каталог баз даних PostgreSQL і метадані схем через центральне з'єднання. Лише коли не існує жодної форми сховища, план обирає початкове розміщення. Це зберігає старих tenant, створених із власною базою, навіть якщо їхній поточний план більше не enterprise. Зміна плану не мігрує їхні дані. Будь-яке переміщення сховища потребує окремо спроєктованої процедури копіювання, валідації та перемикання.
Розділіть центральний і клінічний API
Репозиторій має центральні маршрути та маршрути tenant-доменів. Центральні операції включають спільні записи власників і тварин та реєстр tenant. Клінічні операції включають філії, записи на прийом і візити. Це різні відповідальності за дані в межах одного застосунку, а не доказ незалежно розгорнутих сервісів.
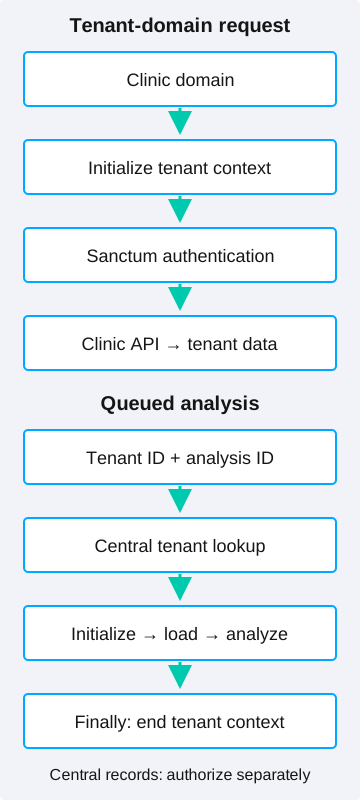
На маршрутах tenant записаний масив middleware — не вся історія виконання. TenancyServiceProvider додає tenancy middleware на початок списку пріоритетів middleware Laravel. Тому ініціалізація домену виконується перед автентифікацією навіть там, де auth:sanctum з'являється раніше в оголошенні маршруту. Пошук токена має відбуватися через передбачене з'єднання; перестановка масиву маршруту без перевірки пріоритету виконання може дати оманливе виправлення.
Корисна перевірка використовує реальний hostname tenant, ініціалізує очікуване сховище та автентифікується токеном, створеним у цьому контексті. Потім повторіть запит до домену іншого tenant і переконайтеся у відмові. Перевірка лише існування домену не тестує межу автентифікації, а перевірка лише щасливого шляху пропускає випадковий доступ до записів іншої організації.
Провіженінг — це workflow, а не один insert
Провайдер реєструє pipeline TenantCreated: створити сховище, мігрувати його, заповнити початковими даними, створити головну філію та реплікувати власника. Код встановлює shouldBeQueued(false), тому цей pipeline синхронний. Описувати його як асинхронний онбординг суперечило б реалізації.
Порядок відображає реальні залежності: таблиці мають існувати перед їхніми початковими даними, а початкові записи клініки — перед тим, як клінікою можна користуватися. Це також створює випадки часткового збою. Якщо пізніший крок падає, рядок реєстру чи об'єкт сховища можуть уже існувати. Не можна припускати, що транзакція бази даних в одному з'єднанні скасовує кожну операцію провіженінгу між базами.
Для production-експлуатації я вимагав би задокументованого стану готовності та процедури відновлення з тестами збоїв після кожного суттєвого кроку. Це рекомендації, а не твердження, що перевірений pipeline реалізує повну систему компенсації. Практична бізнес-вигода виходить із знання, чи клініка готова, а не з трактування частково завершеного налаштування як успішної реєстрації клієнта.
Задача в черзі має встановити власний контекст
RunAiAnalysis несе два ідентифікатори: tenant та аналіз. Вона не припускає, що воркер успадкував запит браузера. Обробник шукає tenant у центральному контексті, повертається, якщо його немає, ініціалізує tenancy і потім шукає аналіз. Уривок основної обробки та очищення:
try {
    tenancy()->initialize($tenant);

    $analysis = AiAnalysis::find($this->analysisId);

    if (! $analysis) {
        return;
    }

    $service->analyze($analysis);
} finally {
    if (tenancy()->initialized) {
        tenancy()->end();
    }
}
Це уривок тіла методу реальної задачі, а не повний клас. Попередній пошук tenant і впровадження залежностей залишаються необхідними. Блок finally виконується, коли обробка повертається або кидає виняток, запобігаючи тому, що задача залишає контекст tenant активним для наступної роботи. Це особливо важливо в повторно використаному процесі воркера.
Це не встановлює обробку exactly-once, автоматичне відновлення провайдера чи відповідну політику повторів. Вони залежать від конфігурації черги та сервісу аналізу. Відсутність tenant чи аналізу наразі спричиняє раннє повернення; чи має це також записувати операційну подію — окреме продуктове рішення.
Центральні записи також потребують авторизації
Ізоляція сховища захищає лише записи, збережені всередині обраного контексту tenant. VetSpace також має центральні записи власників і тварин, пов'язані з клініками. Трейт ScopesToClinic обмежує запити через асоціації clinic_owner та clinic_pet. Порожній список клінік змушений не збігатися ні з чим, а не знімати обмеження.
Ця відмінність важлива: центральний запис може зберігатися глобально, але бути видимим лише через авторизований зв'язок із клінікою. Рев'ю має перевіряти, які контролери використовують механізм обмеження, як обирається автентифікована клініка та як авторизуються записи. Існування трейта не доводить, що кожен ендпоінт використовує його правильно.
Що перевіряти і коли це не копіювати
Перед ухваленням дизайну протестуйте автентифікацію tenant-домену, читання та записи між клініками, повторно використаного воркера, що обслуговує двох tenant, частковий збій провіженінгу та відновлення одного tenant із бекапу. Перевіряйте і schema-backed, і database-backed tenant. Тест, що покриває лише початковий вибір плану, пропустить важливу гілку наявного сховища.
Бізнес-ефект, підтримуваний кодом, структурний: один застосунок може маршрутизувати роботу до окремих контекстів клінік і повторно використовувати визначену послідовність провіженінгу. Тут не подано жодного виміряного зменшення інцидентів, годин підтримки чи часу онбордингу. Такі твердження вимагали б операційних записів і визначеної базової лінії.
Для внутрішнього застосунку однієї організації ця механіка може бути непотрібною. Для малого SaaS із простою авторизацією та звітуванням спільні таблиці можуть бути простішими в експлуатації. Для сильнішої інфраструктурної ізоляції різні бази на одному сервері можуть все одно бути недостатніми. Починайте з вимог володіння, відновлення та доступу, потім обирайте найпростішу модель, що їх задовольняє.
Для обсягу реалізації, а не деталей архітектури, дивіться розробку на Laravel. Перша корисна розмова — про межу даних і випадки збоїв, а не про кількість tenant, яку нібито підтримує діаграма.
Інкрементальна модернізація PHP-застосунку: тести, контент і релізи в DigiSpace
Оновлення PHP успішне лише тоді, коли застосунок і надалі виконує роботу, від якої залежать його користувачі. Зелене встановлення залежностей не доводить, що пошук знаходить правильні записи, перекладена сторінка зберігає свою адресу або завантажене зображення переживає наступний реліз. Тому модернізація починається зі спостережуваної поведінки та операційних обмежень, а не із заміни фреймворку.
DigiSpace дає конкретний приклад: застосунок Laravel із публічним сайтом на Blade, локалізованим контентом у базі даних та адмін-панеллю Filament. Репозиторій також зберігає залежності Inertia і Vue. Це не означає, що кожен екран адмінки використовує однаковий стек. Точна оцінка простежує маршрути та представлення, що фактично використовуються, замість трактування списку залежностей як повної карти архітектури.
Цільовий бізнес-результат — послідовність змін, які можна перевіряти незалежно. Регресійний тест пошуку захищає поведінку каталогу; оновлення контенту зберігає редакційні поля, які йому не належать; а перевірка деплою верифікує результуючу сторінку та ресурс. Ці контролі роблять зміну рецензованою, але не доводять, що кожен реліз оборотний.
Встановіть базову лінію версій та інтеграцій
Перевірений маніфест DigiSpace вимагає PHP ^8.3, Laravel ^13.0 і PHPUnit ^11.0. Це обмеження залежностей, а не твердження, що кожне середовище працює на ідентичній патч-версії. Перед оновленням запишіть встановлені пакети, runtime PHP, розширення, рушій бази даних і конфігурацію воркерів на фактичній цілі.
Інвентаризуйте також зовнішні межі застосунку. DigiSpace включає залежності сховища, моніторингу, CRM і reCAPTCHA. Зміна runtime може залишити звичайні сторінки робочими, поки вихідний API-запит, завантажений об'єкт чи запланована команда падає. Базова лінія має ідентифікувати, хто володіє кожною інтеграцією і як її можна перевірити без надсилання реальних даних клієнтів чи створення дубльованих бізнес-записів.
Офіційний посібник міграції PHP 8.2–8.3 розділяє нові функції від несумісної та застарілої поведінки. Він покриває саме цей крок версій. Застосунок, що стартує на ранішому релізі PHP, потребує також проміжних посібників. PHP 8.3 — мінімальне обмеження цього проєкту, а не універсальна рекомендація для нової системи.
Порівняйте три підходи до модернізації
Оновлення на місці зберігає поточну архітектуру та коригує несумісні залежності й код. Воно має найменшу продуктову зміну, коли структура ще пасує бізнесу. Його обмеження в тому, що воно може зберегти зв'язність, яка робить наступні функції дорогими. Підтримка версій і якість архітектури — пов'язані, але не однакові задачі.
Інкрементальна заміна вводить межу навколо одного workflow і змінює цей workflow, поки решта лишається у використанні. Пояснення Strangler Fig Мартіна Фаулера описує цей підхід і його перехідну ціну. Тимчасові адаптери та правила маршрутизації — реальна робота; їм потрібен власник і остаточне видалення, а не перетворення на ще один постійний шар.
Повне переписування може мати сенс, коли продукт чи модель даних фундаментально змінюються. Воно також створює велику проблему прийняття та міграції: незадокументовану поведінку треба відкрити, стару й нову системи може знадобитися підтримувати паралельно, а дані мають перетнути чітко визначене перемикання. Жоден із цих обов'язків не зникає через те, що заміна використовує новіший фреймворк.
Починайте з реальної видимої користувачеві межі
Пошук послуг DigiSpace — корисний обмежений приклад. Застосунок зберігає і категоризовані послуги каталогу, і внутрішні рядки функцій, пов'язані з пакетами цін. Пошук має повертати перші, коли вони збігаються. Він не повинен рекламувати рядок функції, що не має публічної категорії послуги.
HeaderSearchTest фіксує цю відмінність. Нижче — фактичний метод тесту, відформатований у кілька рядків для читабельності. Він належить тестовому класу репозиторію, який імпортує дві моделі, використовує RefreshDatabase і SeedsPublicSite та викликає seedPublicSite() під час налаштування. Це не самостійний PHP-скрипт:
public function test_service_search_lists_matching_categorised_services(): void
{
    $category = ServiceCategory::create(['name' => 'Web', 'slug' => 'web']);
    Service::create([
        'title' => 'Laravel development',
        'slug' => 'laravel-development',
        'status' => 'active',
        'service_category_id' => $category->id,
        'description' => 'Backend'
    ]);
    Service::create([
        'title' => 'Orphaned laravel service',
        'slug' => 'orphan',
        'service_category_id' => null,
        'description' => 'no category'
    ]);

    $this->get('/uk/service-search?search=laravel')
        ->assertOk()
        ->assertSee('Laravel development')
        ->assertDontSee('Orphaned laravel service');
}
Маршрут — /uk/service-search із параметром запиту search. Це не /en/services/search. Записи використовують Service::create(); цей приклад не вигадує фабрику, якої модель не надає. Ці деталі визначають, чи може читач відтворити поведінку в цьому репозиторії.
Контролер застосовує і умову активного статусу, і whereHas('serviceCategory'). Цей тест перевіряє конкретний відрендерений результат за його фікстур. Щоб довести фільтрацію за категорією незалежно від усіх інших умов, додаткова фікстура має явно позначити сирітський рядок активним. Окремі тести мають покривати порожній запит, відсутність збігів і локалізований контент. Один приклад, що проходить, не можна описувати як повне покриття пошуку.
Тримайте ізоляцію тестів окремо від даних застосунку
RefreshDatabase може скинути схему в розв'язаній тестовій базі даних. Не запускайте приклад проти заповненої локальної бази застосунку чи production-бази. Спочатку перевірте ефективне середовище, з'єднання, hostname і назву бази; закешована конфігурація Laravel може підірвати припущення про те, які змінні середовища використовуються.
DigiSpace використовує специфічну для MySQL поведінку в інших місцях своїх запитів публічного сайту, тому заміна MySQL на SQLite лише для спрощення запуску може приховати проблеми сумісності. Використовуйте виділену тестову базу MySQL для suite репозиторію, що залежить від бази даних, із підставами зовнішніх інтеграцій за потреби. Будь-яке скидання чи очищення має бути обмежене перевіреною тестовою ціллю.
Коли ці передумови виконані, ціллю сфокусованого suite є tests/Feature/HeaderSearchTest.php. Очікуваний результат — не лише HTTP 200: відповідний заголовок каталогу з'являється, а сирітський — ні. Невдале твердження має вести назад до маршрутизації, фікстур чи умов запиту, а не до негайного послаблення тесту.
Відділяйте зміни коду від редакційних даних
Репозиторій може містити сід-контент без володіння кожним поточним значенням бази даних. Сідери DigiSpace на основі JSON для чистої інсталяції вставляють рядки, тоді як StructureTranslationsSeeder зіставляє наявні записи та заповнює відсутні переклади. Наявні непорожні редакційні переклади виграють. Жоден механізм не є універсальним публікатором для переглянутої статті.
Ця відмінність пояснює, чому деплой оновленого JSON-файлу може залишити живу сторінку незмінною. І навпаки, повторне прогінання сідерів чистої інсталяції в заповнену базу може зазнати невдачі чи вплинути на непов'язаний стан. Цільова зміна контенту має ідентифікувати записи за стабільним slug, обмежувати поля, які змінює, зберігати авторів і зображення, якщо вони не в обсязі, та робити відновлюваний знімок заздалегідь.
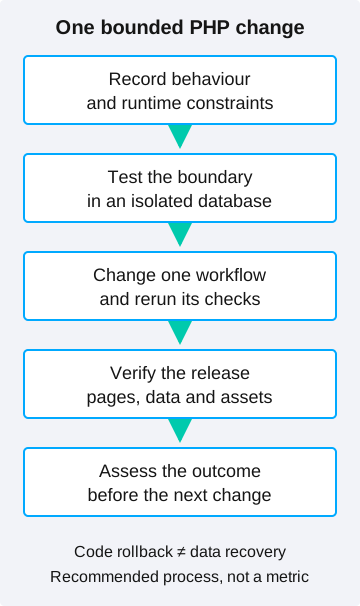
Для модернізації те саме правило застосовується до міграцій: знайте, якими даними володіє зміна. Уникайте поєднання оновлення runtime, редизайну схеми та широкої заміни контенту в одному релізі. Коли результат неправильний, менші зміни дають змогу ідентифікувати, яка операція внесла відмінність.
Перевіряйте результати деплою, а не лише результати збірки
Хук деплою DigiSpace запускає міграції, публікує ресурси Livewire, перебудовує кеші конфігурації та представлень і генерує sitemap. Це конкретна поведінка репозиторію. Це не доказ того, що кожну міграцію можна скасувати, або що відновлення попередньої директорії коду відновлює також вміст бази даних.
Визначте відкат коду та відновлення даних окремо. Попередній реліз може більше не розуміти змінену схему. Відновлення бази може відкинути правки, зроблені після бекапу. Для еволюції схеми надавайте перевагу сумісним етапним змінам, коли це можливо; для контенту — зберігайте знімок на рівні полів і перевіряйте втручальні правки перед його відновленням.
Публічні ресурси потребують незалежної перевірки. Коректний тег og:image все ще може вказувати на відсутній файл. Перевіряйте HTTP-результат, тип контенту, розміри зображення та видиме зображення замість трактування твердження метаданих як повного тесту соціального перегляду. Для локалізованих сторінок інспектуйте також canonical-посилання та фактичні цілі навігації поруч із перекладеними заголовками.
Що це доводить і коли це не копіювати
Репозиторій дає доказ цільового тесту пошуку, явних обмежень публічних запитів та окремих механізмів деплою і перекладів. Він не надає виміряного зменшення інцидентів чи вартості розробки до і після. Захищувана вигода вужча: важливу поведінку можна назвати й перевірити замість повторного відкриття вручну після кожної зміни.
Не перетворюйте інкрементальну модернізацію на нескінченні латки, коли підлягаючий продукт замінюється. Не вводьте шар сервісів навколо кожної короткої функції без конкретної межі для захисту. І не починайте широке оновлення, коли бекапи, видимість runtime та ізольоване середовище перевірки ще відсутні.
Для обмеженої співпраці дивіться розробку та модернізацію PHP. Починайте з одного workflow, його очікуваного результату та умов збою. Це створює корисний перший реліз і кращу основу для вирішення, чи наступний крок — супровід, вилучення чи заміна.
Категорії
Останні пости
Архів